Владельцам Windows 11 стоит обратить пристальное внимание на стандартный графический редактор Paint. В начале октября 2026 года Microsoft официально подтвердила наличие серьезной бреши в безопасности этого приложения. Опасность заключается в том, что злоумышленники теоретически могут запустить вредоносный код на компьютере жертвы удаленно, причем для этого не требуется никаких действий со стороны пользователя.
Даже обычный клик мышкой не нужен. Ситуация усугубляется тем, что многие пользователи, несмотря на включенные автоматические обновления, до сих пор не получили необходимый патч через Microsoft Store.
Оценка рисков и официальный статус уязвимости
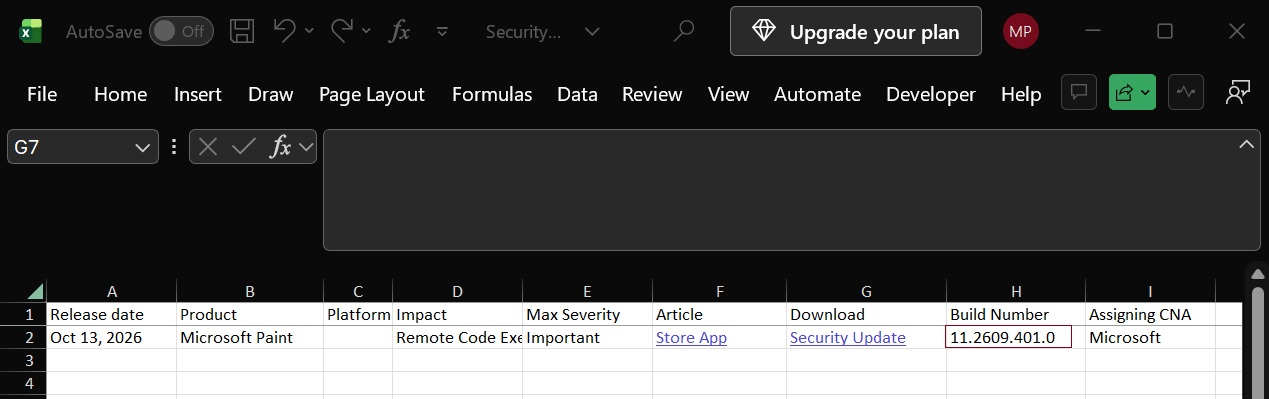
Уязвимость зарегистрирована под идентификатором CVE-2026-83844 и получила оценку серьезности 8,1 балла из 10. В классификации Microsoft это соответствует уровню Важная, что находится на ступень ниже Критической. На данный момент нет достоверных сведений о том, что хакеры уже используют эту брешь в реальных атаках.
Тем не менее некоторые корпоративные антивирусные решения уже начали помечать необновленный Paint как потенциально опасное программное обеспечение. Игнорировать предупреждения не стоит, но и поддаваться панике тоже нет причин, так как эксплуатация уязвимости считается технически сложной задачей.
Парадокс с версией исправления
Согласно бюллетеню безопасности, защита от уязвимости реализована в версии Paint 11.2609.401.0 и выше. Однако на практике пользователи сталкиваются с непонятной ситуацией. Даже при активных автоматических обновлениях в магазине приложений программа может оставаться на более старой сборке, например 11.2603.251.0. Поиск обновлений вручную также не дает результатов.
IT-специалисты на профильных форумах подтверждают, что проблема носит массовый характер. Возможно, Microsoft допустила ошибку в документации или временно отозвала пакет из магазина. Важно понимать, что установка общих накопительных обновлений Windows не заменяет апдейт самого приложения, так как оно распространяется отдельно.
Технические детали угрозы
Эксперты описывают проблему как ошибку чтения памяти за пределами допустимого диапазона. Это означает, что приложение может обратиться к участку памяти, доступ к которому ему запрещен. Злоумышленник способен спровоцировать сбой, отправив специально сформированный сетевой пакет на уязвимую службу. В случае успеха это открывает путь для удаленного выполнения произвольного кода. Именно возможность атаки без взаимодействия с пользователем делает эту уязвимость особенно неприятной, несмотря на отсутствие данных о реальных инцидентах.
Как проверить версию Paint и обезопасить систему
Чтобы убедиться в актуальности установленного Paint, не обязательно искать информацию в настройках приложения. Можно воспользоваться командной строкой PowerShell. Выполните запрос powershell Get-AppxPackage -Name Microsoft.Paint | Select-Object Name, Version, чтобы увидеть точный номер сборки. Если он ниже 11.2609.401.0, система находится в зоне риска.
Даже если в магазине отображается версия старее заявленной исправленной, рекомендуется установить любое доступное обновление. Не исключено, что фактический патч содержится в промежуточной сборке, а в официальном документе указана опечатка. Регулярная проверка встроенных приложений должна стать такой же привычкой, как и обновление самой операционной системы.